
Momeala se schimbă, cârligul rămâne același
Pe scurt: phishingul este un mesaj, un apel sau un site care se dă drept cineva în care ai încredere (banca, firma de curierat, ANAF, Poliția, șeful tău, un magazin cunoscut) ca să-ți dai parola, un cod sau datele cardului, ori să instalezi ceva. Semnele sunt aproape mereu aceleași: grabă, o cerere de date sau de bani și un link sau un cod QR pe care nu l-ai cerut. Nu da clic: deschide tu aplicația sau site-ul oficial și nu da nimănui codurile primite prin SMS.
Acest ghid face parte din seria Vectori de atac: ușile prin care ajung escrocii la tine.
Cuprins
De unde vine cuvântul „phishing”
Cuvântul vine din englezescul „fishing” (pescuit) și a apărut la mijlocul anilor 1990. Escrocii „pescuiesc” victime aruncând o momeală.
- Cultura hackerilor. Termenul a fost folosit întâi de hackeri, pentru „pescuitul” de parole și date financiare, cu un mesaj care pare să vină de la cineva de încredere.
- AOL, primele atacuri. Una dintre primele folosiri documentate ține de America Online (AOL): escrocii le scriau utilizatorilor în numele echipei AOL și le cereau datele de autentificare. Aruncau o plasă largă și sperau să prindă câțiva oameni neatenți.
- De ce „ph”. Scrierea cu „ph” în loc de „f” vine tot din cultura hackerilor, ca la „phreaking”, spargerea rețelelor de telefonie.
- Intrarea în limbajul obișnuit. La sfârșitul anilor 1990 și începutul anilor 2000, odată cu înmulțirea atacurilor, cuvântul a devenit termenul folosit de toată lumea.
Tipurile de phishing
Phishingul a devenit, de-a lungul anilor, tot mai sofisticat și mai greu de recunoscut. Acestea sunt formele cele mai întâlnite:
Phishing prin e-mail
Este forma cea mai răspândită. Escrocii trimit e-mailuri în masă care par să vină de la bănci, rețele sociale sau servicii online și te grăbesc să dai clic pe un link „ca să-ți confirmi datele” sau să deschizi un atașament. Linkul duce pe un site fals, unde datele tale sunt furate, iar atașamentul poate instala un program malițios.
Spear phishing (phishing țintit)
Spre deosebire de e-mailurile trimise la grămadă, spear phishingul țintește o anumită persoană sau firmă. Atacatorii adună informații de pe rețelele sociale și de pe site-ul firmei și scriu un mesaj personalizat, cu numele tău, funcția ta sau un proiect real. Tocmai de aceea are mai mult succes.
Smishing (phishing prin SMS)
Mesajul vine prin SMS sau pe WhatsApp și pare trimis de bancă, de o firmă de curierat sau de un magazin cunoscut: „Ai un colet nelivrat”, „Contul tău a fost suspendat”. Linkul te duce pe un site fals, unde plătești o „taxă” mică și îți lași datele cardului. Pentru că avem mai multă încredere în SMS-uri decât în e-mailuri, smishingul funcționează des. Ghidul complet: smishingul, cum funcționează SMS-urile false și cum te aperi.
Vishing (phishing prin telefon)
Te sună cineva „de la bancă”, „de la Poliție” sau „de la suportul tehnic” și te convinge să-i dai codul primit prin SMS, datele cardului ori să instalezi o aplicație de acces la distanță. Escrocii joacă pe frică: contul tău e „atacat”, o rudă „a avut un accident”. Persoanele în vârstă sunt cel mai des vizate. Ghidul complet: vishingul, cum funcționează apelurile false și cum te aperi.
Quishing (phishing prin coduri QR)
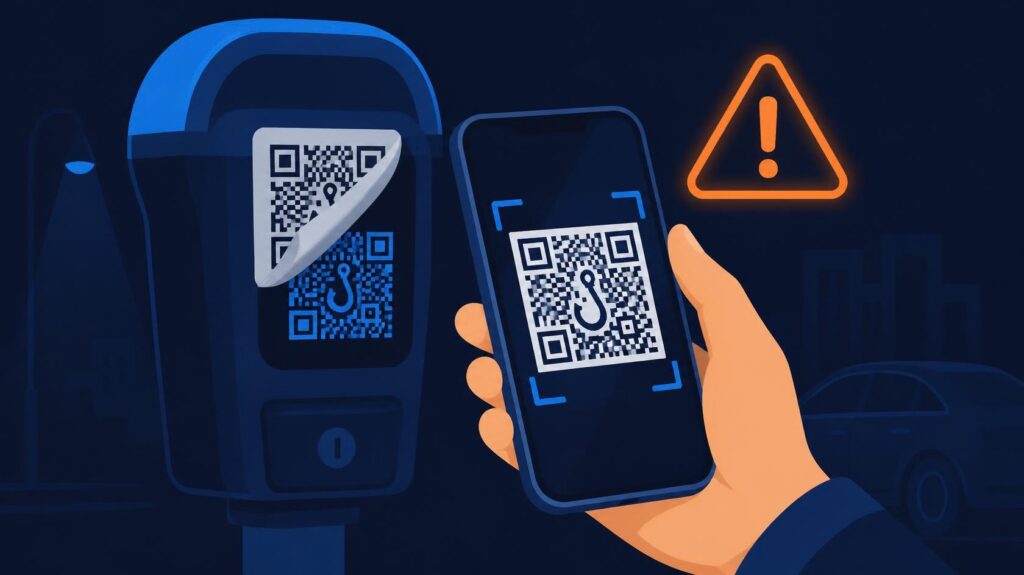
Linkul fals e ascuns într-un cod QR: într-un e-mail, într-un SMS, pe o amendă de parcare falsă sau pe un abțibild lipit peste codul real de pe un parcometru ori de pe masa unui restaurant. Nu poți citi un cod QR înainte să-l scanezi, iar filtrele care verifică linkurile din e-mailuri nu verifică, de obicei, imaginile.
Site-uri și mesaje clonate
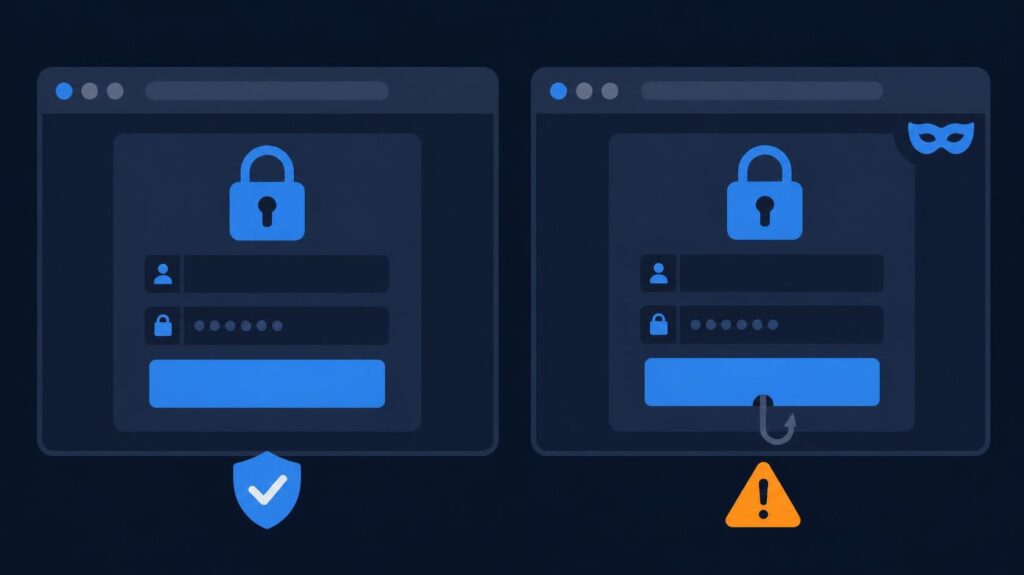
Gândește-te la un pescar care știe că peștii intră mai ușor într-o plasă care arată cunoscut. La fel, escrocii copiază site-urile și e-mailurile unor mărci cunoscute: sigla, pozele, textele, iar adresa diferă printr-o literă. Pentru că totul pare familiar, ai încredere și cumperi sau te autentifici. Mai multe despre asta în articolul despre site-urile frauduloase.
Ce e nou în 2026
- Peste un milion de români au primit SMS-uri false despre colete (martie 2026). Bitdefender a descris o campanie care imita un curier: mesajul spunea că ai un colet legat de numărul tău și că trebuie să alegi un locker, iar pagina falsă îți cerea „codul de confirmare”, care era de fapt codul de verificare WhatsApp. DNSC a avertizat și el că astfel de campanii folosesc identitatea firmelor de curierat. O altă variantă cere o taxă mică de „reprogramare” și datele cardului. Mai multe în articolul despre smishing.
- E-mailuri false în numele Poliției, ANAF, Interpol sau chiar DNSC (aprilie 2026). DNSC a avertizat că escrocii folosesc sigla și numele instituțiilor și trimit acuzații grave, cu termen de 48 de ore, ca să te sperie. Ți se cere să răspunzi cu date personale, să dai clic pe un link sau să deschizi un atașament. Nicio instituție nu îți cere date personale sau bancare pe e-mail ori la telefon.
- Mesaje false de la „suportul” WhatsApp, Signal și Telegram (iulie 2026). DNSC a preluat o alertă FBI și CISA despre o campanie în care atacatorii se dau drept echipa de suport și cer cheia de recuperare a contului, pe motiv de „probleme de sincronizare”. Suportul real nu îți cere niciodată coduri, PIN-uri sau chei de recuperare prin chat.
- Și codurile de autentificare pot fi furate (martie 2026). Europol și Microsoft au închis Tycoon 2FA, un serviciu de phishing închiriat infractorilor din 2023. Paginile lui false se puneau între tine și site-ul real și furau, pe loc, parola, codul primit și sesiunea. A fost legat de atacuri asupra a aproape 100.000 de organizații. Autentificarea în doi pași rămâne esențială, dar un cod scris pe o pagină falsă nu te mai protejează.
Momeala se schimbă, capcana nu: orice ai primi, deschide tu aplicația sau site-ul oficial, nu linkul din mesaj.
Cum se folosește phishingul de emoțiile tale
Phishingul nu se bazează pe tehnică, ci pe reacțiile noastre: când ne grăbim sau ne e frică, nu mai verificăm.
Graba
- „Acționează imediat.” „Contul tău va fi blocat în 24 de ore”, „Confirmă-ți datele acum”. Presiunea te face să răspunzi înainte să te gândești.
- Oferte „doar azi”. „Revendică-ți premiul în următoarea oră!” Teama că pierzi ocazia te face să dai clic.
Frica
- Amenințări. „Contul tău bancar a fost compromis. Verifică-ți datele acum sau pierzi banii.” Frica de a pierde bani te împinge să faci ce ți se cere.
- Alerte de securitate false. Un mesaj că „cineva ți-a spart contul” te sperie, iar pașii de „securizare” sunt, de fapt, capcana.
Încrederea
- Autoritatea. Escrocii se dau drept bancă, Poliție, ANAF sau directorul firmei, ca să pară că nu ai de ales.
- Persoane cunoscute. Mesajul pare să vină de la un prieten sau coleg, de pe un cont spart sau de pe o adresă care seamănă cu a lui.
- Apropierea. Escrocul stă de vorbă cu tine, folosește detalii găsite pe rețelele sociale și îți câștigă încrederea înainte să ceară ceva.
- Pretextul. Inventează o poveste: „sunt de la suportul tehnic, am nevoie de parola ta ca să rezolv problema”.
Am scris mai pe larg despre mutarea discuției în privat în articolul despre escrocheriile din comentarii.
Ce pagube face phishingul
Pentru tine
- Pierderi de bani. Cu datele cardului sau acces la contul bancar, escrocii golesc conturi și fac plăți în numele tău.
- Furt de identitate. Cu datele tale se pot face credite, conturi sau contracte pe numele tău, iar rezolvarea durează luni.
- Stres. Senzația că ai fost păcălit și grija pentru bani pot ține mult timp.
- Date sensibile expuse. CNP-ul, actul de identitate sau datele medicale pot fi folosite pentru șantaj sau alte fraude.
Pentru firme
- Costuri. Bani furați, costul investigației și al reparațiilor, plus amenzi pentru datele clienților expuse.
- Reputație. Clienții și partenerii își pierd încrederea.
- Activitate oprită. Phishingul poate aduce ransomware sau sisteme compromise, cu zile de nefuncționare.
- Consecințe legale. Firmele care nu protejează datele clienților pot primi amenzi conform GDPR sau pot fi date în judecată.
- Angajați afectați. Cine a fost păcălit trăiește stres și vină, iar în cazuri grave își poate pierde locul de muncă.
Două cazuri reale
Target, 2013
Lanțul american de magazine Target a avut una dintre cele mai mari scurgeri de date din istorie: aproximativ 40 de milioane de carduri și 70 de milioane de înregistrări cu date ale clienților.
- Începutul. Atacatorii au compromis întâi un furnizor mic, firma de climatizare Fazio Mechanical Services, printr-un e-mail de phishing care i-a instalat un program malițios.
- Intrarea. Cu datele de acces furate de la furnizor au intrat în rețeaua Target și au infectat casele de marcat, ca să copieze datele cardurilor la plată.
- Costul. Target a raportat cheltuieli de aproximativ 292 de milioane de dolari legate de incident, pe lângă încrederea pierdută a clienților.
Ubiquiti Networks, 2015
Compania de tehnologie Ubiquiti a pierdut 46,7 milioane de dolari printr-o fraudă de tip „mail de la director” (business email compromise), care se întâmplă și în firmele din România.
- Mesajul. Escrocii s-au dat drept directori ai companiei și au cerut departamentului financiar transferuri urgente în conturi din străinătate.
- Încrederea. E-mailurile copiau stilul și detaliile mesajelor reale, așa că nimeni nu a bănuit nimic.
- Rezultatul. Ubiquiti a recuperat 8,1 milioane de dolari cu ajutorul autorităților și și-a schimbat regulile de aprobare a plăților.
Lecția pentru orice firmă: o cerere de plată urgentă, venită pe e-mail, se confirmă întotdeauna la telefon, la un număr cunoscut.
Cum recunoști o tentativă de phishing
Pe e-mail
- Verifică adresa expeditorului. Uită-te la adresa completă, nu doar la nume: o literă în plus, o greșeală sau o adresă de Gmail pentru o „bancă” sunt semne clare.
- Atenție la limbaj. Greșelile și formulele generale („Stimate client”) sunt semne, dar inteligența artificială scrie acum e-mailuri false fără greșeli.
- Nu da clic pe linkuri. Ține mouse-ul deasupra linkului ca să vezi unde duce de fapt și intră pe site-urile pe care le folosești des din semne de carte (bookmarks).
- Verifică la sursă. Contactează firma pe datele de contact oficiale și confirmă pe alt canal cererile venite de la persoane cunoscute.
Prin SMS și WhatsApp
- Uită-te la expeditor. Numerele necunoscute sau din străinătate sunt un semn de alarmă.
- Nu te lăsa grăbit. „Coletul expiră”, „confirmă acum”: o pauză de câteva secunde e adesea suficientă.
- Nu deschide linkul. Verifică un colet doar în aplicația sau pe site-ul oficial al curierului, cu codul de urmărire.
- Nu trimite date. Băncile și firmele serioase nu cer date sensibile prin SMS.
La telefon
- Închide și sună tu înapoi la numărul oficial al băncii sau al instituției.
- Nu da coduri, parole sau datele cardului la telefon. Nicio bancă nu ți le cere.
- Numărul afișat poate fi falsificat. Chiar dacă pe ecran apare numărul băncii, verifică tu.
Mesaje țintite
- Detaliile personale nu sunt o dovadă. Escrocii le iau de pe rețelele sociale; confirmă cererea pe alt canal.
- Caută ce nu se potrivește. Un ton diferit, o cerere neobișnuită sau o grabă care nu e specifică persoanei respective.
Site-uri clonate
- Citește adresa literă cu literă. Lacătul și „https” arată doar că legătura e criptată, nu că site-ul e cinstit: și site-urile de phishing le au.
- Uită-te la detalii. Poze de calitate slabă, siglă ușor diferită, pagini fără date despre firmă.
- Nu introduce date pe un site la care ai ajuns dintr-un link. Scrie tu adresa oficială în browser. Poți verifica o adresă și cu un instrument ca URLVoid.
Cum te protejezi
Parole puternice și unice
- Lungi și greu de ghicit. Fără date de naștere, cuvinte simple sau „123456”.
- O parolă diferită pentru fiecare cont. Dacă una e furată, celelalte conturi rămân în siguranță.
- Un manager de parole (de exemplu Bitwarden sau 1Password) le creează și le ține minte în locul tău.
Autentificarea în doi pași
- Pornește-o peste tot unde se poate: e-mail, bancă și rețele sociale, inclusiv Facebook, Instagram, LinkedIn, Google și eYou.social. Vezi și cum îți protejezi conturile de social media.
- Preferă o aplicație de autentificare (Google Authenticator, Microsoft Authenticator) în locul SMS-ului.
- Nu scrie niciodată un cod pe o pagină la care ai ajuns dintr-un link. Paginile false pot fura codul pe loc. Unde există, folosește cheile de acces (passkeys), care nu pot fi furate așa.
Actualizări și protecție
- Actualizează telefonul, browserul și aplicațiile, ideal automat.
- Folosește un antivirus care blochează și site-urile de phishing cunoscute.
Un dram de neîncredere
- Pune la îndoială cererile neașteptate de date sau de bani, chiar dacă par să vină de la cineva cunoscut.
- Verifică pe canalele oficiale, nu pe cele din mesaj.
- Când vinzi online, nu muta discuția în afara platformei și nu da datele cardului ca să „primești” bani: pentru a primi bani nu ai nevoie de ele.
Ce faci dacă ai căzut în capcană
- Dacă ai dat datele cardului, sună imediat la bancă și blochează cardul. Cere și contestarea tranzacțiilor pe care nu le recunoști.
- Dacă ai dat o parolă, schimb-o acum pe site-ul real și oriunde ai mai folosit-o. Pornește autentificarea în doi pași și închide sesiunile deschise pe alte dispozitive.
- Dacă e un cont de serviciu, anunță imediat departamentul IT.
- Anunță-ți contactele că ți-a fost spart contul, ca să nu dea clic pe linkurile trimise în numele tău.
- Păstrează dovezile: capturi de ecran cu mesajul, adresa site-ului și tranzacțiile.
- Raportează: la DNSC, la 1911 sau pe pnrisc.dnsc.ro, iar dacă ai pierdut bani, depune plângere la Poliție. Marchează e-mailul ca phishing în aplicația de e-mail.
Întrebări frecvente
Ce este phishingul, pe scurt?
Un mesaj, un apel sau un site fals care se dă drept cineva în care ai încredere, ca să-ți ia parolele, codurile, datele cardului sau banii.
Am dat clic pe un link de phishing. Ce fac?
Dacă nu ai scris nimic, închide pagina și scanează telefonul sau calculatorul. Dacă ai scris o parolă, schimb-o imediat pe site-ul real și oriunde ai mai folosit-o, apoi închide toate sesiunile. Dacă ai dat datele cardului, sună la bancă și blochează cardul.
Mă apără autentificarea în doi pași de phishing?
De cele mai multe atacuri, da, dar nu de toate: unele pagini false fură codul pe loc. Nu scrie niciodată un cod pe o pagină la care ai ajuns dintr-un link.
Unde raportez un mesaj de phishing?
La DNSC, la 1911 sau pe pnrisc.dnsc.ro. Dacă ai pierdut bani, depune plângere la Poliție. Marchează e-mailul ca phishing în aplicația de e-mail.
Ghidul gratuit în PDF
Am adunat cele mai importante idei într-un ghid scurt, de 8 pagini, pe care îl poți descărca și trimite celor dragi: Navighează în siguranță pe apele tulburi ale escrocheriilor de pe Internet (PDF).
Surse
- Go4IT: Alertă DNSC: peste un milion de români, vizați de mesaje false privind livrarea coletelor (9 septembrie 2026)
- Biz Brașov: Infractorii folosesc imaginea Interpol, Poliția Română sau ANAF (18 aprilie 2026)
- Capital: DNSC: FBI și CISA au emis o alertă privind o campanie de phishing pe Signal, WhatsApp și Telegram (iulie 2026)
- DNSC: Cum să te protejezi de fraudele din mediul online în 10 pași
- Help Net Security: Authorities pull plug on Tycoon 2FA phishing-as-a-service platform (martie 2026, în engleză)
- APWG: Phishing Activity Trends Report, Q1 2026 (în engleză)
Citește și despre escrocheriile cu platforme de tranzacționare, unde phishingul e adesea primul pas.
Despre autoare
Brîndușa Maria, Senior Software Test Analyst, certificată ISTQB® Certified Tester Advanced Level Test Analyst (CTAL-TA). Scriu despre cum recunoști escrocheriile online. LinkedIn
Notă: articolul se bazează pe cercetarea și experiența mea profesională. Am folosit unelte de inteligență artificială la redactare și la stilizare.
📢 Distribuie informațiile, fii în siguranță! 🔒✨ Apasă butoanele de share de mai jos și ajută-i și pe ceilalți să navigheze în siguranță pe Internet. Cu cât știm mai multe despre escrocheriile online, cu atât suntem mai protejați! 🚀💙